


Apple’ın iPhone 18 Pro için geliştirdiği Apple Reference Image sistemi, bir fotoğrafın çekim anından itibaren değiştirilmediğini doğrulamayı amaçlıyor. Peki bu yeni güven zinciri gerçekten “doğrulanabilir fotoğraflar” için yeni bir standart olabilir mi?
Apple, değişken diyafram ve manuel kontrollerin yanı sıra iPhone 18 Pro’ya dikkat çekici bir özellik daha ekledi: Reference Image (Referans Görüntü). Bu sistem, sensöre ulaşan fotonlardan sonra fotoğrafın hiçbir aşamada değiştirilmediğini kanıtlamayı amaçlıyor.
Şimdilik yalnızca iPhone 18 Pro ve Pro Max’in ana kamerasında çalışan sistem, Kamera uygulamasında ayrı bir mod olarak yer alıyor ve öncelikle gazetecilere yönelik tasarlanmış. Amaç, hem sensörün kaydettiği ham verinin hem de bu veriyi görüntülenebilir bir fotoğrafa dönüştüren işlemenin, belirli ve dar bir zaman aralığında belirli bir cihazla ilişkilendirilebilmesini sağlamak. Başka bir deyişle sistem, hem Raw dosyasının hem de onu görüntüye dönüştüren işleme sürecinin gerçekliğini doğrulamaya çalışıyor.

Apple bu sorunu çözmeye çalışan ilk şirket değil. Adobe ve önde gelen bazı kamera üreticilerinin de aralarında bulunduğu şirketler topluluğu, yapay zekâyla toplu görüntü üretimi ve destekli düzenleme çağında bir görselin iddia ettiği şey olduğunu kanıtlamayı amaçlayan başka bir sistem olan Content Credentials standardını destekliyor.
Content Credentials hakkında daha önce kapsamlı biçimde yazılmış olsa da Apple, kendi sisteminde alışıldığı üzere tamamen farklı bir yaklaşım benimsemiş. Peki şirket, bazı rakiplerinin benimsediği mevcut standardı kullanmak yerine neden kendi teknolojisini geliştirdi ve bu sistem nasıl çalışıyor?
Apple Hangi Sorunları Çözmeye Çalışıyor?
Apple, Reference Image sistemini üç temel gereksinimi karşılamak üzere tasarladığını söylüyor:
- Ortaya çıkan görüntü, “sensörün yakaladığını gerçeğe uygun biçimde göstermeli.” Hem Raw çekimin hem de bu ham veriyi görüntülenebilir fotoğrafa dönüştüren sürecin doğrulanabilmesi gerekiyor.
- Sensör, şifreleme yazılımı veya telefonun işletim sistemiyle oynanarak oluşturulan sahte bir görüntü doğrulamadan geçmemeli. Sistem daha sonra yanlışlıkla bir görüntüyü gerçek olarak doğruladığı anlaşılırsa, onu gerçek olarak işaretleyen sertifikanın iptal edilebilmesi gerekiyor.
- Görüntüler, fotoğrafı kimin çektiğini ya da iki ayrı fotoğrafın aynı cihazla çekilip çekilmediğini açığa çıkarmamalı. Apple da görüntüyü imzalarken fotoğrafın içeriğini görememeli.
Apple’a göre Content Credentials gibi mevcut sistemler bu gereksinimlerin tamamını karşılamıyor. Bunun bir nedeni amaçlarının farklı olması. Content Credentials’ın özellikle öne çıkardığı avantajlardan biri, görüntüye kaldırılması zor bir kaynak ve sahiplik bilgisi ekleyebilmesi. Ancak Apple, Content Credentials’da olduğu gibi görüntü oluşturulduktan sonra kimlik bilgisi eklenmesinin, kötü niyetli kişilerin önce sahte bir görüntü oluşturup ardından onu gerçekmiş gibi imzalamasına olanak bırakabileceğini savunuyor. Nikon Z6III uygulamasında bunun mümkün olduğu bir forum kullanıcısı tarafından da gösterilmişti.
Sistem son derece sağlam görünüyor; Apple cihazlarının savunmak zorunda olduğu saldırıların düzeyi düşünüldüğünde bu pek şaşırtıcı değil. Temelde sistemin, düşman bir devletin tüm imkânlarıyla sınanabileceği varsayımıyla tasarlanması gerekiyor. Sensörün elektrik bağlantıları üzerinden sahte veri beslenerek veya sensör telefondan çıkarılarak üretilen görüntülerin doğrulanmasını engellemek üzere tasarlanmış. Ayrıca Apple’a göre diğer görüntü kökeni sistemlerinde bulunmayan biçimde, kuantum bilgisayarların şifrelemeyi kırmasına karşı da koruma sağlıyor. Şirket bunun, fotoğrafların gelecekte de doğrulanabilir kalmasını sağlamak için gerekli olduğunu belirtiyor. Geleneksel şifreleme algoritmaları günümüzdeki saldırıların çoğuna dayanabilse de kuantum bilgisayarların çalışma biçimi temelden farklı olduğu için bu sistemleri kırma potansiyeline sahip.
Reference Image ile Fotoğraf Çekmek Nasıl Çalışıyor?
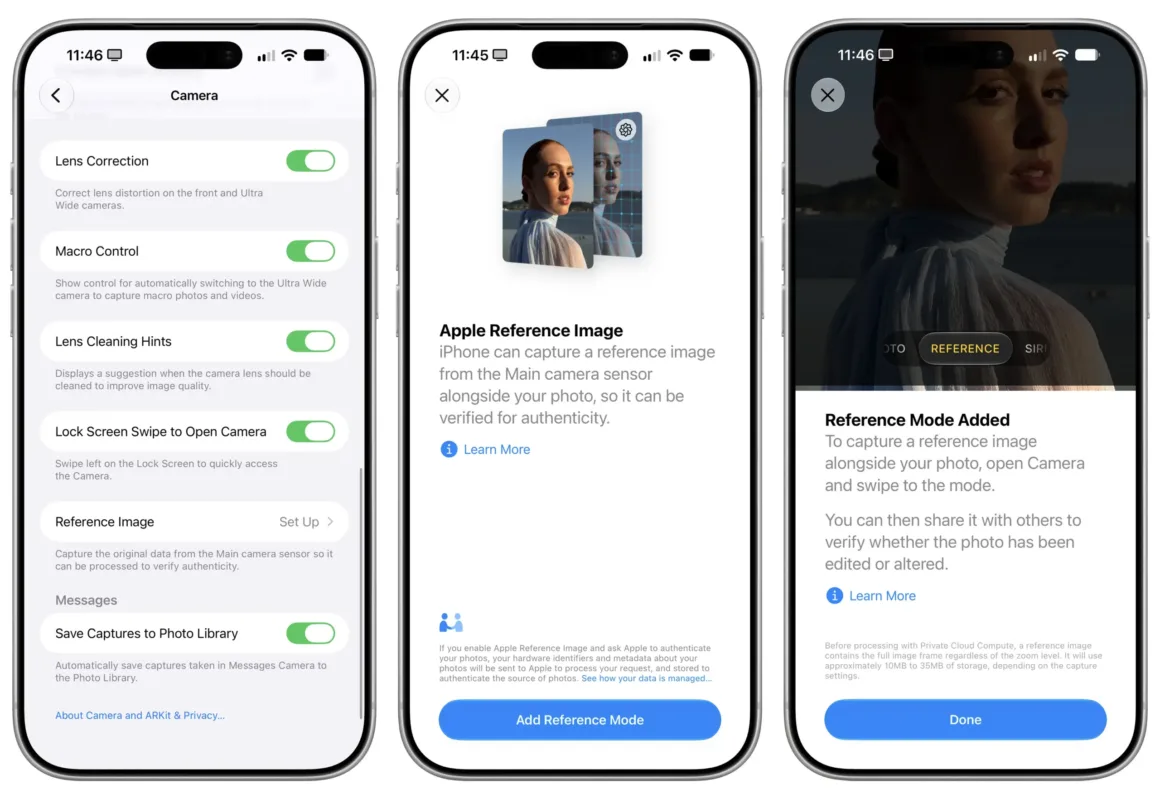
Temel olarak telefon her zaman Reference Image çekmiyor. Kamera uygulamasında bu moda özellikle geçmeniz gerekiyor ve telefon sensörü özel bir çalışma modunda yeniden başlatıyor. Donanım tabanlı bir özellik olduğu için şimdilik yalnızca iPhone 18 Pro ve Pro Max’in ana kamerasında, 1x veya 2x modlarında kullanılabiliyor. Görünüşe göre yalnızca tek pozlama kullandığı için gece modunda çalışmıyor. Ayrıca özellik şu anda Avrupa Birliği ve Çin’de kullanılamıyor; bunun Apple’ın birazdan değineceğimiz Private Cloud Compute hizmetine dayanmasıyla ilişkili olduğu düşünülüyor.

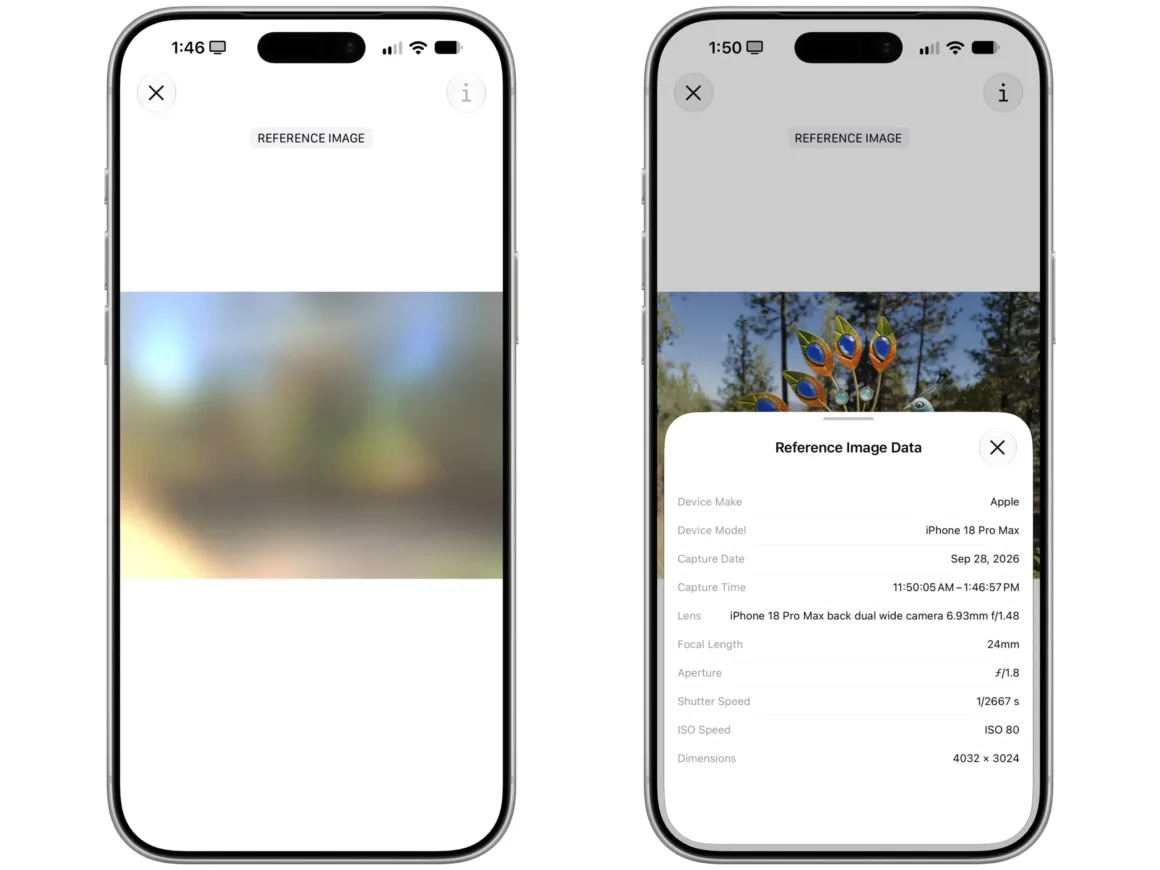
Reference Image çektikten sonra görüntüleyebilmek veya paylaşabilmek için önce onu “geliştirmeyi” seçmeniz gerekiyor. Geliştirilmiş HEIC dosyasını herkesin görüntüleyebileceği normal bir fotoğraf olarak paylaşmak mümkün. Bunun yanında özel Reference Image biçiminde de paylaşılabiliyor; ancak bu sürüm şimdilik yalnızca güncel yazılıma sahip bir Apple cihazında görüntülenebiliyor. Görüntüyü alan kişi yaptığınız düzenlemeleri içeren sürümü görebildiği gibi kameranın başlangıçta kaydettiği özgün görüntüyü de görebiliyor. Arayüz iki sürüm arasındaki farkları bile gösterebiliyor. Fotoğrafın ne zaman çekildiği gibi doğrulanmış metadata bilgileri de görüntüleniyor. Ancak bütün bunlar Apple donanımı üzerinde Apple yazılımının kullanılmasına bağlı; aksi durumda dosya sıradan bir HEIC gibi görüntüleniyor.
Reference Image Nasıl Çalışıyor?
Apple’ın Reference Image sisteminin teknik ayrıntılarını anlattığı belge tahmin edileceği üzere oldukça karmaşık. Bu nedenle sistemi mümkün olduğunca anlaşılır biçimde açıklamak gerekiyor.
Bir Reference Image oluşturma süreci daha telefon fabrikadayken başlıyor. Telefonun sensörü ile güvenlik çipi birbirine, Apple’ın daha sonra kontrol edebileceği biçimde bağlanıyor. Böylece fotoğraf olarak yorumlanan verinin gerçekten bu sensör ve güvenlik çipi tarafından birlikte oluşturulup güvence altına alındığı doğrulanabiliyor.
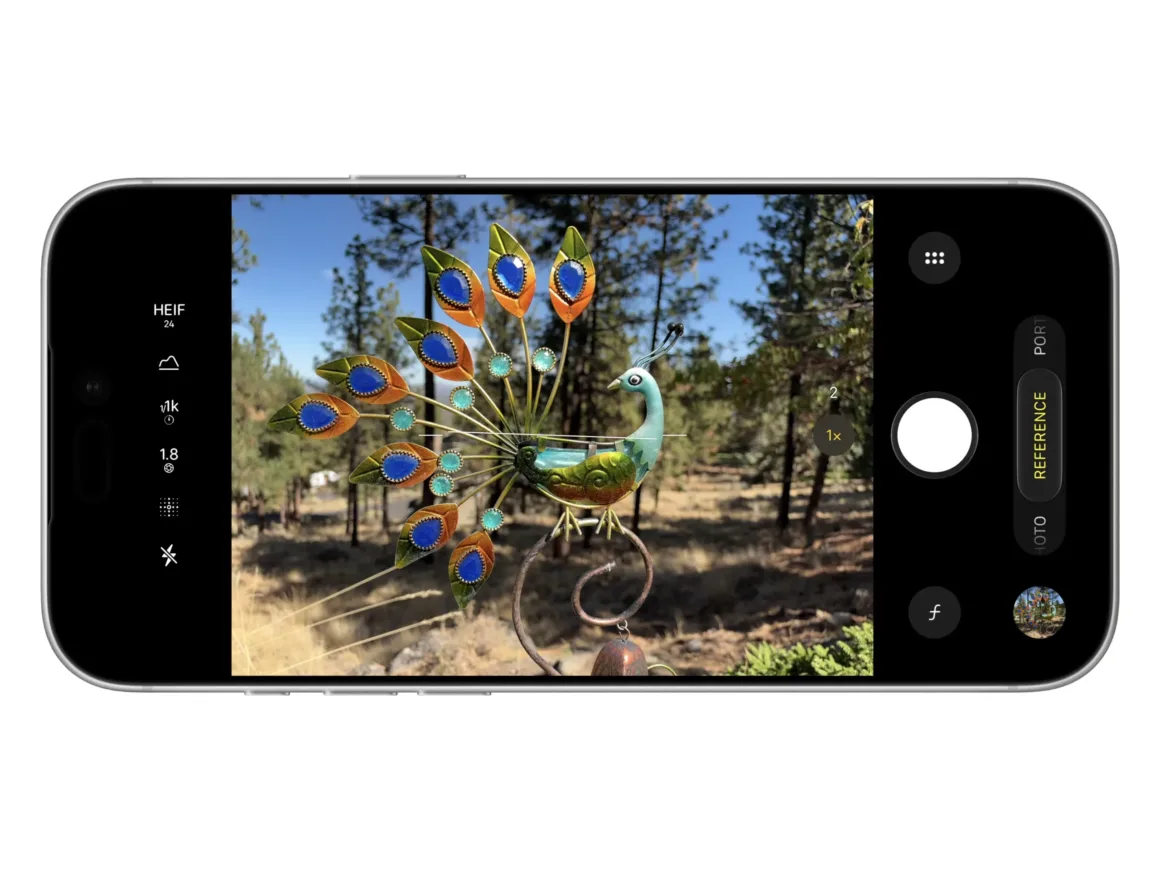
Kamerada Reference Image moduna geçtiğinizde sensör güvenli bir modda yeniden başlatılıyor ve işletim sisteminin ne yaptığıyla büyük ölçüde ilgilenmiyor. İşletim sisteminden yalnızca güvenli biçimde hesaplanmış bir zaman aralığı ile cihaz ve güvenlik çipine ilişkin bazı kimlik bilgilerini içeren bir “özet” alıyor. Sensör daha sonra ışığı topluyor ve her kamera gibi bunu dijital veriye dönüştürüyor. Ardından veriyi çipten dışarı göndermeden önce kriptografik olarak imzalıyor. Bunun anlamı, kameranın yakaladığı ham verinin sensör yazılımı, telefon işlemcisi, işletim sistemi veya başka bir bileşen tarafından sonradan değiştirilememesi. Değiştirilirse sensörün oluşturduğu imza verinin üreteceği imzayla eşleşmiyor ve sistem bir sorun olduğunu anlayabiliyor. Fotoğrafın çekildiği zaman gibi güvenli metadata bilgileri de işletim sistemine depolanmak üzere geri gönderilmeden önce aynı pakete ekleniyor.
Bunun sonucunda Apple’ın “güvenli dijital negatif” adını verdiği ve DNG Raw dosyası olarak saklanan veri ortaya çıkıyor. Gerekirse normal bir Raw dosyası gibi düzenlenip paylaşılabiliyor. Ancak bunu gerçek bir Reference Image haline getirmek için bu “negatifi” görüntülenebilir bir dosyaya dönüştüren sürecin de güvenilir olması gerekiyor; çünkü görüntü sensöründen gelen ham veri tek başına aslında bir fotoğraf değil. Bilgisayarda bir Raw dosyası açtığınızda gördüğünüz şey de renklerin yorumlanması için demosaicing, objektif düzeltmeleri ve ton eğrisi gibi çeşitli işlemlerden geçirilmiş veridir. Yani doğrudan ham veriyi değil, kullandığınız yazılımın o Raw verisini yorumlama biçimini görürsünüz. Farklı programlarda Raw görüntünün biraz farklı görünmesinin nedeni de budur.
Fotoğrafı çektikten sonra onu “geliştirmeyi” seçebilirsiniz.
Sistemin ikinci bölümü burada devreye giriyor. Fotoğraf çekildikten sonra onu Reference Image haline getirmek için “geliştirmeyi” seçebilirsiniz. Bu işlem otomatik gerçekleşmiyor ve internet bağlantısı gerektiriyor. “Dijital negatif” Apple’ın Private Cloud Compute sunucularına gönderiliyor. Sunucular, zaman damgası ile telefon ve güvenlik çipinden gelen bilgileri içeren özeti yeniden hesaplıyor; sertifikanın ham veriyle eşleştiğini ve gerçekten sensör tarafından oluşturulduğunu doğruluyor. Ayrıca sensör ile güvenlik çipinin fabrikadan çıktıktan sonra değiştirilmediğini de kontrol ediyor.
Apple, görüntüye eklenen zaman bilgisinin doğru olduğundan emin olmak için ciddi önlemler aldığını söylüyor. Sistem yalnızca cihazın kendi saatine güvenmiyor. Telefon düzenli olarak Apple sunucularından kriptografik olarak imzalanmış zaman damgaları alıyor. Fotoğrafın çekilmesinden önce alınan son zaman damgası ile sonrasında alınan ilk zaman damgası kullanılarak görüntünün çekilmiş olması gereken zaman aralığı belirleniyor. Apple’a göre bu iletişim ortalama 15 dakikada bir gerçekleşiyor; ancak ağ bağlantısına göre değişebiliyor ve uzun süre çevrim dışı kalan telefonlar da hesaba katılıyor.
Private Cloud Compute bütün sertifikaları kontrol ettikten sonra görüntü için bir “güven puanı” oluşturuyor. Bu puan, verinin Apple sensörlerinden gelen ham çıktılarda beklenen “fiziksel özelliklerle” ne kadar uyumlu olduğuna bakarak görüntünün gerçek bir fotoğraf olma olasılığını değerlendiriyor. Sistem daha sonra Raw veriyi JPEG’e dönüştürüyor ve dosyanın hash değerini oluşturuyor. Bu imza, geliştirme sürecinin geri kalanında JPEG’in değişmediğini doğrulamayı ve görüntü kullanıcıya geri döndükten sonra yapılabilecek değişiklikleri tespit etmeyi sağlıyor.
Apple, her sensörün gönderdiği görüntülere ait güven puanlarını sürekli olarak takip ediyor.
JPEG’in benzersiz kimliği, Raw dosyasının hash değeri, güven puanı ve sensör kimliği — JPEG’in kendisi değil — ayrı bir hizmete gönderiliyor. Bu hizmet çeşitli kontroller yapıyor. En önemlisi, görüntünün daha önce sahte veya şüpheli veri yüklediği için iptal listesine alınmış bir sensör tarafından oluşturulmadığından emin oluyor. Apple, her sensörün gönderdiği fotoğraflara bağlı güven puanlarını sürekli takip ediyor. Bu değer yeterince düşer ve cihazın Reference Image çıktılarında şüpheli bir durum olduğuna işaret ederse Private Cloud Compute o sensörden gelen görüntüleri bir daha imzalamıyor.
Her şey kontrolden geçerse hizmet JPEG’i Apple imzasıyla imzalıyor ve şirketin teknik kontrollerini geçtiğini belirtiyor. Buradaki önemli nokta, güven zincirinde fotoğrafçının yerini Apple’ın alması. Şirket, sistemi Reference Image’ı kimin çektiğinin tespit edilemeyeceği şekilde bilinçli olarak tasarladığını söylüyor. Hatta iki fotoğrafın aynı telefonla çekilip çekilmediğini bile anlayamıyorsunuz. Sistem yalnızca Apple’ın görüntünün çekim anından itibaren değiştirilmediğine kefil olabildiğini söylüyor. Private Cloud Compute daha sonra JPEG’i HEIC içine paketleyerek telefona gönderiyor ve “dijital negatifi” 30 gün sonra silinmek üzere çöpe taşıyor. İsterseniz bu süre içinde dosyanın silinmesini engelleyebiliyorsunuz.
Desteklenen bir cihaz ve yazılımla bu görüntüyü her açtığınızda sistem imzanın hâlâ mevcut olup olmadığını ve Apple’ın sertifikayı sonradan iptal edip etmediğini kontrol ediyor. Görüntü üzerinde düzenleme yapmanız mümkün; ancak dışa aktarılmış JPEG yerine Reference Image HEIC dosyasını paylaşırsanız son kullanıcı özgün görüntüyü de görebiliyor.
Apple’a Güvenebilir miyiz?

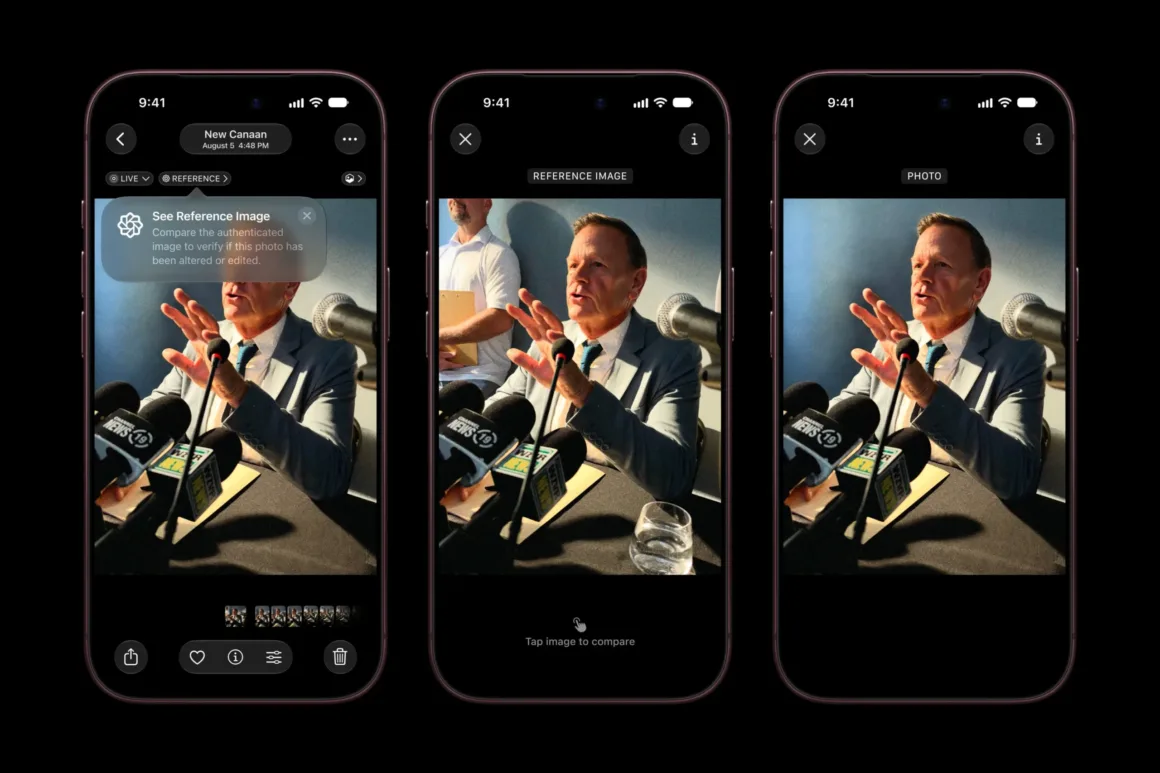
Çoğu güvenlik standardında olduğu gibi Apple Reference Image’ın bir doğruluk kaynağı olduğuna inanıp inanmamak, bir ölçüde şirkete güvenmeyi gerektiriyor. Apple’ın güvenlik ve kriptografi konusunda görece güçlü bir geçmişi var; dolayısıyla böyle bir sistemi gerçekten uygulayabilmesi mantıksız görünmüyor. Şirket ayrıca görüntüleri izlenebilir fotoğraflara dönüştüren Private Cloud Compute yazılımının kamuya açık biçimde denetlenebilir olduğunu söylüyor. Elbette güvenlik ve kriptografi uzmanı değilseniz, bu incelemeleri gerçekten yapmaları ve sistemin güvenli olup olmadığını doğru biçimde aktarmaları konusunda araştırmacılara güvenmek zorundasınız.
Bana göre asıl güven meselesi Apple’ın doğruladığı fotoğrafların gerçek olup olmadığı değil. Şirketin teknik olarak yapabildiği görünen bir şeyi, yani meşru biçimde çekilmiş bir görüntünün sertifikasını herhangi bir nedenle iptal etmemesine güvenmek gerekiyor. Sistemin zaman zaman hata yapacağını da varsaymak gerekir: İmzalanmaması gereken bir görüntüyü imzalayabilir veya imzalanması gereken bir görüntüyü reddedebilir. Asıl sınav, Apple’ın bu durumlarda nasıl davranacağı olacak. Bir diğer soru da hizmetin kullanım oranı veya kârlılığından bağımsız biçimde uzun yıllar işletilmeye devam edilip edilmeyeceği.
Şirket geçmişte kullanıcı gizliliği ve güvenliğinden taviz vermesi istendiğinde, ABD ve Birleşik Krallık gibi güçlü devletlerle karşı karşıya gelmiş ve telefonlarda sunulan en kapsamlı koruma modlarından bazılarını geliştirmiş durumda. Ancak geçmişi kusursuz değil. Apple, Çin yasalarına uyum sağlamak amacıyla ülkedeki kullanıcıların iCloud verilerinin kontrolünü yerel bir yapıya devretmişti; bu kararın hükümetin mesajlar, e-postalar ve diğer verilere erişimini kolaylaştırdığı yönünde eleştiriler de yapılmıştı.
Dikkat çekici biçimde Reference Image özelliği Çin’de kullanılamıyor. Avrupa Birliği’nde de başlangıçta sunulmuyor. Apple ile AB arasında iOS’ta şirketin kendi hizmetlerine sağladığı ayrıcalıklar konusunda devam eden anlaşmazlık bulunuyor; ancak Apple özelliği gelecekte Avrupa Birliği’ne getireceğini söylüyor.
Tavuk mu Apple mı?
Son olarak birkaç noktayı düşünmek gerekiyor. Bir şekilde doğrulanabilen görüntülerin özellikle gazetecilik kurumlarının değiştiği ve haberlerin giderek daha fazla hem profesyoneller hem de sıradan insanlar tarafından telefonlarla kaydedildiği bir dönemde kuşkusuz kullanım alanı var. Ancak bunun gerçekten ne kadar büyük bir fark yaratabileceğini de sorgulamak gerekiyor.
Görece düşük güven ortamında yaşıyoruz; büyük insan grupları oldukça temel gerçekler üzerinde bile anlaşamayabiliyor. Görüntülere güvenilememesi özellikle büyük ölçekte gerçek bir sorun olsa da, insanların işlerine gelmediğinde güçlü kanıtları bile görmezden geldiği çok sayıda örnek var.
Açıkçası Apple’ın bütün teknik uzmanlığına rağmen tek başına çözebileceği bir sorun değil bu. Böyle bir sorumluluğun zaten olduğundan daha fazla özel bir şirkete bırakılması fikri de rahatsız edici. Ayrıca görüntülerin yeniden güvenilir kabul edildiği bir noktaya dönmek oldukça zor görünüyor; çünkü burada bir tavuk-yumurta sorunu var. Reference Image veya Content Credentials gibi sistemleri bir görüntünün sahte olup olmadığını anlamanın göstergesi olarak kullanabilmek için gördüğümüz gerçek fotoğrafların çoğunda ya da tamamında bu tür doğrulama işaretlerinin bulunması gerekir. Bu teknolojiler bir görüntünün gerçekliğini “kanıtlayabilir”; ancak şimdilik sınırlı yaygınlıkları nedeniyle sahte görüntüleri belirlemede çok kullanışlı değiller.
Bugün bir düğmeye basıp iPhone ile çekilen her fotoğrafı görüntülendiği bütün platformlarda kolayca doğrulanabilir hale getirebilsek bile — ki bugün çok daha yaygın olan Content Credentials için bile durum kesinlikle böyle değil — bunun gerçekten anlamlı olabilmesi için muhtemelen geniş çaplı toplumsal değişimler gerekir. Bu da Apple’ın kontrolünde değil. Yine de mevcut durumda gazetecilerin ve vatandaşların görüntülerinin gerçek olduğunu göstermeye çalışırken kullanabileceği bir araç daha var… elbette görüntüyü gören insanlar sisteme güveniyorsa ve doğrulama yapmak isteyenlerin yeterince yeni Apple ürününe erişimi varsa.
* Herhangi bir fotoğrafın olabileceği ölçüde. Bir fotoğraf belirli bir anda ne yaşandığını gösterebilir; ancak yine de fotoğrafçının veya görüntüyü paylaşan kişi ya da kurumun, fotoğrafın bağlamı konusunda dürüst olduğuna güvenmeniz gerekir.
Mitchell Clark 10 yaşında fotoğraf çekmeye başladı ve o günden beri bırakmadı. Farklı türleri ve coğrafyaları kapsayan geniş bir fotoğraf yolculuğunun yanı sıra zaman zaman video ve film yapımına da ilgi duydu. Teknik bilgisini dokümantasyon, programlama ve kalite güvence alanlarında çalışarak geliştirdi; The Verge için yazılar yazdı ve genel olarak neyin bozulacağını görmek için bilgisayarlarla uğraşmayı sürdürdü.