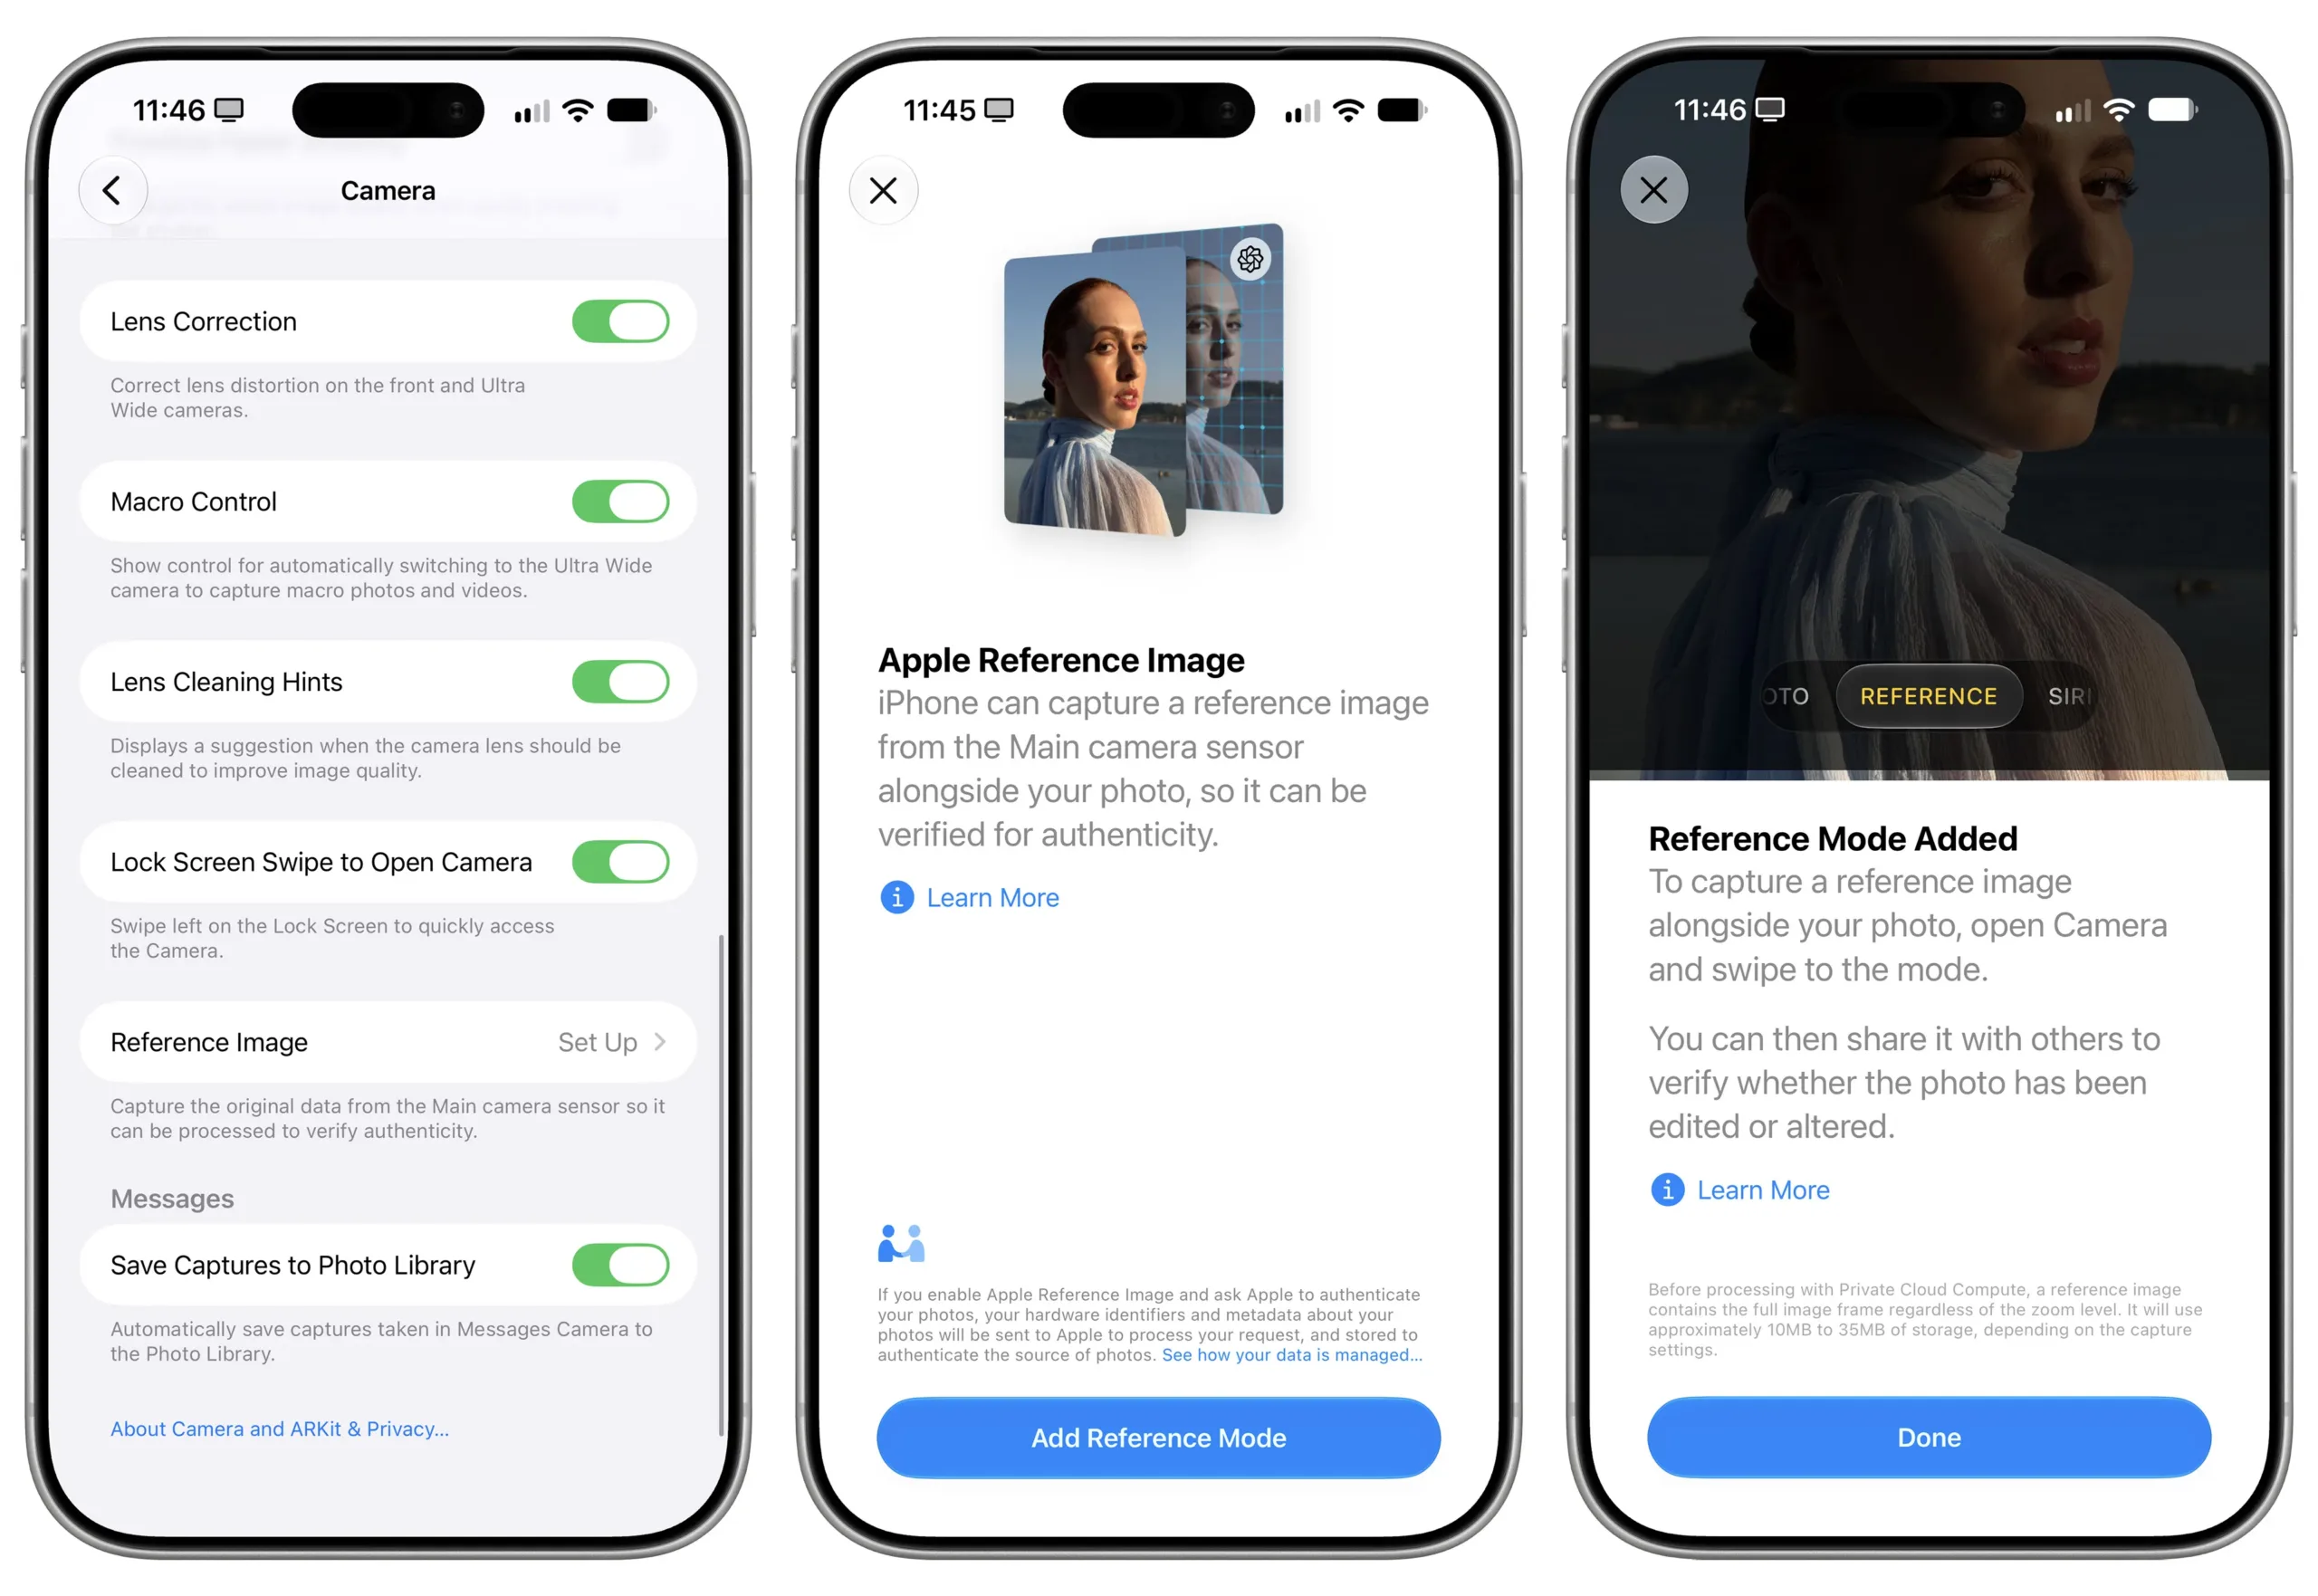
Değişken diyaframın ve manuel kontrollerin eklenmesinin yanı sıra Apple, iPhone 18 Pro’ya dikkat çekici bir özellik daha getirdi: Reference Image. Sistem, bir fotoğrafın sensöre ulaşan fotonlardan itibaren hiçbir aşamada değiştirilmediğini kanıtlamak üzere tasarlandı.
Şimdilik yalnızca iPhone 18 Pro ve Pro Max’in ana kamerasında çalışan bu sistem, Kamera uygulamasında ayrı bir mod olarak yer alıyor ve öncelikle gazetecilere yönelik. Reference Image, hem sensörün kaydettiği verinin hem de bu veriyi görüntülenebilir bir fotoğrafa dönüştüren işlemenin, belirli ve dar bir zaman aralığında belirli bir cihaza bağlanabilmesini sağlamak için çeşitli teknik engelleri aşmaya çalışıyor. Başka bir deyişle sistem, hem Raw veriyi hem de bu veriyi görüntülenebilir hale getiren işleme sürecini doğrulamayı amaçlıyor.
Apple bu sorunu çözmeye çalışan ilk şirket değil. Adobe ve birçok büyük kamera üreticisinin de aralarında bulunduğu bir şirketler koalisyonu, yapay zekâyla tamamen oluşturulan veya destekli biçimde düzenlenen görüntüler çağında bir görselin iddia ettiği şey olduğunu kanıtlamayı amaçlayan başka bir sistem olan Content Credentials’a destek veriyor.
Content Credentials hakkında daha önce kapsamlı biçimde yazmış olsak da Apple, kendi sisteminde karakteristik biçimde tamamen farklı bir yaklaşım benimsedi. Peki şirket, bazı rakiplerinin benimsediği mevcut standardı kullanmak yerine neden kendi teknolojisini geliştirdi ve sistem nasıl çalışıyor?
Apple Hangi Sorunları Çözmeye Çalışıyor?
Apple, Reference Image sistemini üç temel gereksinimi karşılayacak şekilde tasarladığını söylüyor:
- Ortaya çıkan görüntü “sensörün kaydettiği şeyi gerçeğe sadık biçimde göstermeli” ve hem Raw çekimin hem de sensör tarafından kaydedilen ham veriyi görüntülenebilir bir fotoğrafa dönüştüren işlemin doğrulanabilmesi gerekiyor.
- Sensörün, kriptografik yazılımın veya telefonun işletim sisteminin manipüle edilmesiyle oluşturulan sahte bir görüntünün doğrulama sürecinden geçememesi gerekiyor. Sistem, daha sonra yanlışlıkla sahte bir görüntüyü doğruladığı anlaşılırsa, o görüntüyü özgün olarak işaretleyen sertifikanın iptal edilebilmesine de izin vermeli.
- Görüntüler, fotoğrafı kimin çektiğini veya iki farklı fotoğrafın aynı cihazla çekilip çekilmediğini açığa çıkarmamalı. Apple da görüntüyü imzalarken fotoğrafın içeriğini görememeli.
Şirket, Content Credentials gibi mevcut sistemlerin bu standartları karşılamadığını savunuyor. Bunun bir nedeni iki sistemin farklı hedeflere sahip olması. Content Credentials’ın açık avantajlarından biri, görüntüye kimin ait olduğunu dosyaya kaldırılması zor bir şekilde ekleyebilmesi. Ancak Apple, Content Credentials’ta olduğu gibi görüntü oluşturulduktan sonra kimlik bilgisi eklemenin, kötü niyetli kişilere önce sahte bir görüntü üretip ardından bunu özgünmüş gibi imzalama fırsatı bırakabileceğini de öne sürüyor. Nitekim forum üyelerinden biri, Nikon Z6III uygulamasında bunun mümkün olduğunu göstermişti.
Sistem son derece sağlam görünüyor; Apple cihazlarının karşı koymak zorunda kaldığı saldırıların düzeyi düşünüldüğünde bu şaşırtıcı değil. Sistem, elektrik bağlantıları üzerinden sensöre sahte veri gönderilerek ya da sensör telefondan çıkarılarak oluşturulan görüntülerin doğrulanmasını engellemek üzere tasarlanmış. Apple ayrıca gelecekte kuantum bilgisayarların şifrelemeyi kırmasına karşı da koruma sağladığını ve başka hiçbir görüntü kökeni doğrulama sisteminin bunu yapmadığını söylüyor. Şirkete göre amaç, görüntülerin çok uzun yıllar boyunca doğrulanabilir kalmasını sağlamak. Geleneksel şifreleme algoritmaları çoğu saldırıya dayanabiliyor ancak kuantum bilgisayarlar, klasik bilgisayarlardan temelde farklı çalıştıkları için bu algoritmaların bir bölümünü çok daha kolay kırabiliyor.
Reference Image ile Çekim Nasıl Yapılıyor?
Temel olarak telefon sürekli Reference Image çekmiyor. Kamera uygulamasında bu moda özellikle geçmeniz gerekiyor ve bunu yaptığınızda sensör özel bir modda yeniden başlatılıyor. Şimdilik özellik yalnızca iPhone 18 Pro veya Pro Max’in ana kamerasında, 1x ve 2x modlarında kullanılabiliyor. Tek pozlama kullandığı anlaşıldığı için Gece modunda çalışmıyor. Donanım tabanlı bir özellik olan Reference Image şu anda AB ve Çin’de de kullanılamıyor. Bunun, birazdan değineceğimiz Apple Private Cloud Compute hizmetine olan bağımlılığıyla ilişkili olması muhtemel.
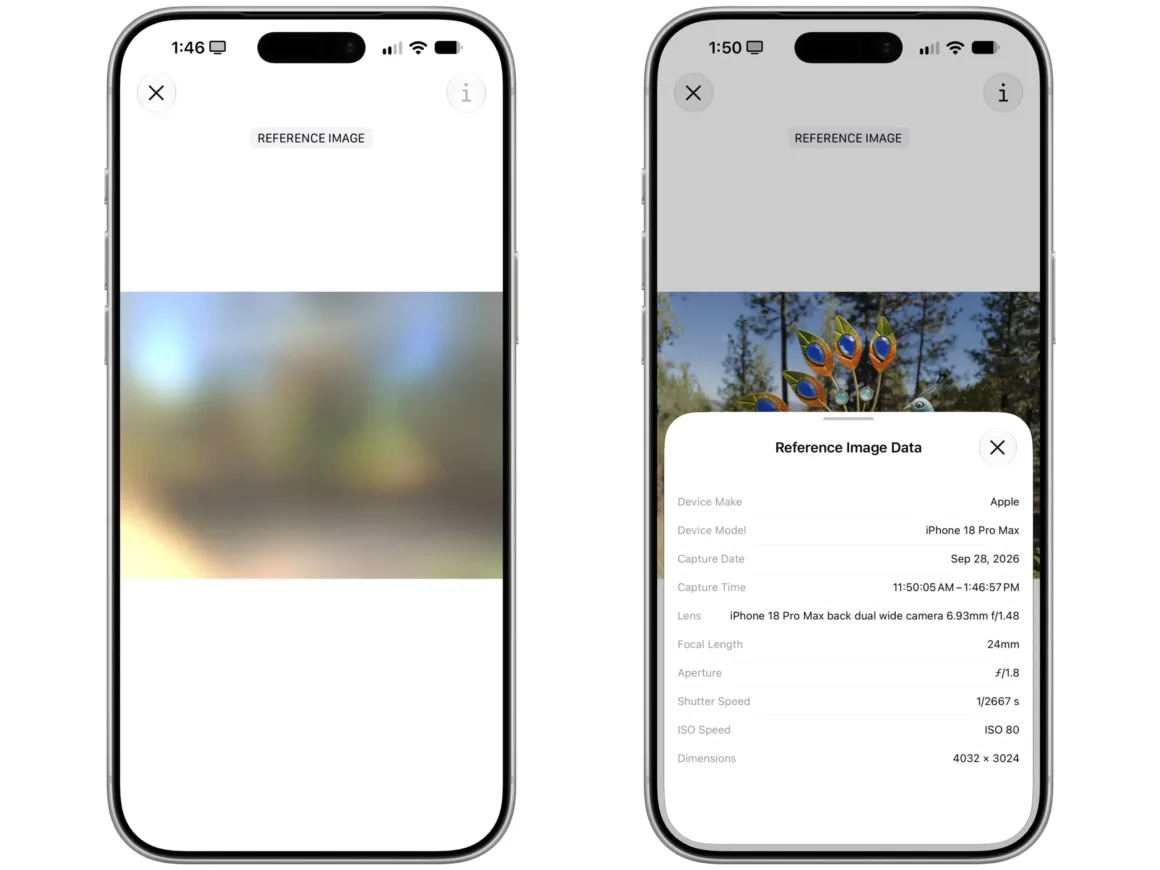
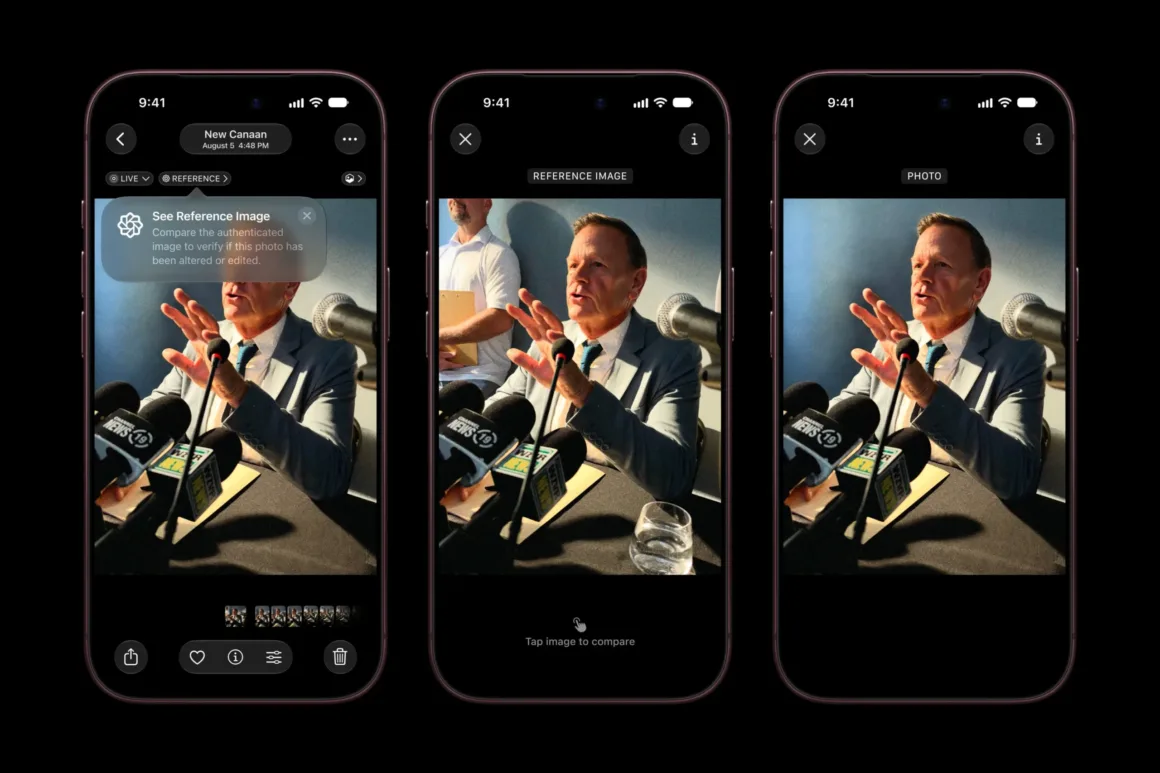
Bir Reference Image çektikten sonra görüntüleyebilmek veya paylaşabilmek için önce onu “geliştirmeyi” seçmeniz gerekiyor. Geliştirilen HEIC dosyasını herkesin görüntüleyebileceği normal bir fotoğraf olarak paylaşabileceğiniz gibi, şu anda yalnızca Apple’ın en güncel yazılımını çalıştıran cihazlarda görüntülenebilen özel bir Reference Image olarak da gönderebilirsiniz. Dosyayı alan kişi yaptığınız düzenlemeleri içeren sürümü ve kameranın başlangıçta kaydettiği görüntüyü görebiliyor; arayüz iki sürüm arasındaki farkları bile vurgulayabiliyor. Fotoğrafın ne zaman çekildiği gibi doğrulanmış metadata bilgileri de gösteriliyor. Ancak tüm bunlar Apple yazılımı ve Apple donanımı kullanılmasına bağlı; başka bir sistemde dosya yalnızca normal bir HEIC olarak görüntüleniyor.
Reference Image Nasıl Çalışıyor?
Apple’ın Reference Image sisteminin teknik ayrıntılarını açıklayan belgesi tahmin edilebileceği gibi oldukça karmaşık. Burada sistemi mümkün olduğunca anlaşılır biçimde açıklamaya çalışalım.
Reference Image oluşturma süreci daha telefon fabrikadayken başlıyor. Telefonun sensörü ile güvenlik çipi birbirine Apple’ın daha sonra kontrol edebileceği bir yöntemle bağlanıyor. Böylece şirket, fotoğraf olarak yorumlanan verinin oluşturulması ve güvence altına alınması sırasında bu iki bileşenin gerçekten birlikte çalıştığını doğrulayabiliyor.
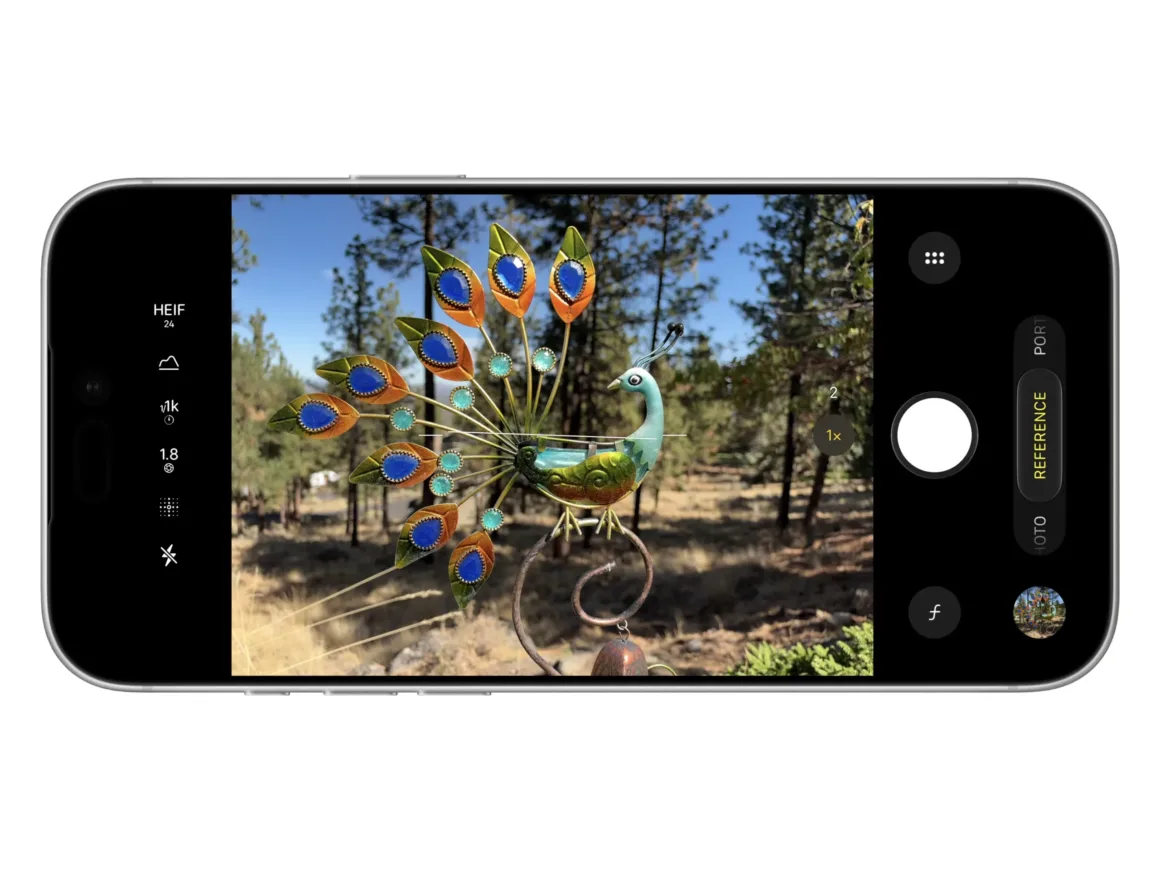
Kamera Reference Image moduna geçirildiğinde sensör, işletim sisteminin yaptıklarını büyük ölçüde görmezden gelen güvenli bir modda yeniden başlatılıyor. İşletim sisteminden yalnızca güvenli biçimde hesaplanan zaman aralığı ile cihaz ve güvenlik çipine ait bazı tanımlayıcı bilgileri içeren bir “özet” alıyor. Ardından sensör ışığı topluyor ve her kamerada olduğu gibi bunu dijital veriye dönüştürüyor. Ancak kritik fark, bu veriyi çipten dışarı göndermeden önce kriptografik olarak imzalaması. Bu sayede kameranın kaydettiği ham verinin sensör firmware’i, telefonun işlemcisi, işletim sistemi veya başka bir bileşen tarafından değiştirilmesi mümkün olmuyor. Veri değiştirilirse sensörün oluşturduğu imza ile veriden üretilen imza eşleşmiyor ve sistem bir sorun olduğunu anlayabiliyor. Fotoğrafın çekildiği zamanı da içeren güvenli metadata aynı pakete ekleniyor ve ardından depolanmak üzere işletim sistemine aktarılıyor.
Sonuçta Apple’ın “güvenli dijital negatif” adını verdiği, DNG Raw biçiminde saklanan bir dosya elde ediliyor. Gerektiğinde bu dosyayı normal bir Raw gibi düzenlemek ve paylaşmak mümkün. Ancak onu gerçek bir Reference Image’a dönüştürmek için bu “negatifi” görüntülenebilir bir dosyaya dönüştüren sürecin de güvenilir olması gerekiyor. Çünkü görüntü sensöründen çıkan ham veri aslında doğrudan bir görüntü değil. Bilgisayarda bir Raw dosyasını açtığınızda bile gördüğünüz şey; renkleri yorumlamak için yapılan demosaicing, objektif düzeltmeleri ve ton eğrisi gibi birçok işlemin sonucunda ortaya çıkan görüntü. Yani gördüğünüz şey Raw verinin kendisi değil, kullandığınız yazılımın o veriyi yorumlama biçimi. Bu yüzden aynı Raw dosyası farklı programlarda farklı görünebiliyor.
Fotoğrafı çektikten sonra onu “geliştirmeyi” seçebiliyorsunuz
Sistemin ikinci bölümü burada devreye giriyor. Fotoğrafı çektikten sonra görüntüyü Reference Image’a “geliştirmeyi” seçebiliyorsunuz. Bu işlem otomatik olarak gerçekleşmiyor ve internet bağlantısı gerektiriyor. “Dijital negatif” Apple’ın Private Cloud Compute sunucularına gönderiliyor. Burada sunucular zaman damgasını, telefondan ve güvenlik çipinden gelen bilgileri içeren “özeti” yeniden hesaplıyor; sertifikanın Raw veriyle eşleştiğini ve gerçekten sensör tarafından verildiğini kontrol ediyor. Ayrıca sensör ile güvenlik çipinin fabrikadan çıktıktan sonra değiştirilmediğini doğrulayan başka kontroller de yapılıyor.
Apple, görüntüye eklenen zaman bilgisinin doğru olmasını sağlamak için ciddi önlemler aldığını söylüyor. Sistem telefonun kendi saatine güvenmek yerine Apple sunucularından düzenli olarak kriptografik biçimde imzalanmış zaman damgaları alıyor. Telefon, görüntünün çekilmesinden önce aldığı son zaman damgası ile çekimden sonra aldığı bir sonraki zaman damgasını kullanarak fotoğrafın çekilmiş olması gereken zaman aralığını oluşturuyor. Apple’a göre bu işlem ortalama her 15 dakikada bir gerçekleşiyor; ancak ağ bağlantısına göre değişebiliyor ve uzun süre çevrimdışı kalan telefonlar da hesaba katılabiliyor.
Private Cloud Compute tüm sertifikaları kontrol ettikten sonra görüntü için bir “güven puanı” oluşturuyor. Bu puan, verinin Apple’ın sensörlerinden beklenen “ham çıktının fiziksel özellikleriyle” ne kadar iyi eşleştiğine bakarak görüntünün gerçek bir fotoğraf olma olasılığını değerlendiriyor. Ardından Raw veriyi JPEG’e dönüştürüyor ve dosyanın hash’ini oluşturarak geliştirme sürecinin geri kalanında değiştirilmediğini doğrulayacak bir imza üretiyor. Aynı imza, görüntü kullanıcıya geri döndükten sonra yapılabilecek değişikliklerin tespit edilmesini de sağlıyor.
Apple, her sensörden gönderilen görüntülere ait güven puanlarının sürekli kaydını tutuyor
JPEG’in benzersiz tanımlayıcısı, Raw dosyasının hash’i, güven puanı ve sensörün kimliği — JPEG’in kendisi değil — ayrı bir hizmete gönderiliyor ve burada çeşitli kontroller gerçekleştiriliyor. Bunların en önemlisi, görüntünün sahte veya şüpheli veri gönderdiği için iptal listesine alınmış bir sensör tarafından oluşturulup oluşturulmadığının kontrol edilmesi. Apple, her sensörden gönderilen görüntülere ait güven puanlarının sürekli kaydını tutuyor. Bu değer belirli bir seviyenin altına düşerse ve cihazın Reference Image’larında şüpheli bir durum yaşandığı anlaşılırsa Private Cloud Compute hizmeti artık o sensörden gelen hiçbir görüntüyü imzalamıyor.
Her şey kontrolden başarıyla geçerse hizmet JPEG’i Apple’ın imzasıyla imzalıyor ve görüntünün şirketin teknik kontrollerini geçtiğini doğruluyor. Buradaki önemli noktalardan biri, güven zincirinde fotoğrafçının yerini Apple’ın alması. Şirket, sistemin Reference Image’ı kimin çektiğini belirlemeye özellikle izin vermediğini söylüyor; hatta iki fotoğrafın aynı telefonla çekilip çekilmediğini dahi anlamak mümkün değil. Sistem yalnızca Apple’ın, görüntünün çekildiği andan itibaren değiştirilmediğine kefil olabildiğini söylüyor. Private Cloud Compute sunucusu daha sonra JPEG’i HEIC dosyası içinde telefona geri gönderiyor ve “dijital negatifi” çöp kutusuna taşıyor. Dosya 30 gün sonra siliniyor; ancak bu süre içinde silinmesini engellemeyi seçebilirsiniz.
Desteklenen bir cihaz ve yazılım kullanarak görüntüyü her açtığınızda sistem imzanın hâlâ dosyada bulunduğunu ve Apple’ın daha sonra bu imzayı iptal etmediğini kontrol ediyor. Görüntü üzerinde düzenleme yapmanız mümkün; ancak dışa aktarılmış JPEG yerine Reference Image HEIC dosyasını paylaşırsanız, görüntüyü alan kişi orijinal görüntüyü de görebiliyor.
Apple’a Ne Kadar Güveniyoruz?
Çoğu güvenlik standardında olduğu gibi Apple Reference Image’ın bir doğruluk kaynağı olduğuna inanıp inanmamak da bir ölçüde şirkete güvenmeyi gerektiriyor.* Apple’ın güvenlik ve kriptografi konusunda görece güçlü bir geçmişi bulunuyor; dolayısıyla böyle bir sistemi gerçekten uygulayabilmesi makul görünüyor. Şirket ayrıca Reference Image’ları görüntülenebilir fotoğraflara dönüştüren Private Cloud Compute yazılımının kamuya açık biçimde denetlenebildiğini söylüyor. Ancak güvenlik veya kriptografi uzmanı değilseniz, bu incelemeyi gerçekten yapacak ve sistemin güvenli olup olmadığını açıklayacak araştırmacılara güvenmek zorundasınız.
Bana göre asıl güven meselesi Apple’ın doğruladığı fotoğrafların gerçekten özgün olup olmadığından çok, şirketin meşru biçimde çekilmiş bir görüntünün sertifikasını herhangi bir nedenle hiçbir zaman iptal etmeyeceğine inanmakta yatıyor; çünkü sistem şirkete bunu yapabilecek yetkiyi veriyor gibi görünüyor. Ayrıca zaman zaman hata yapacağını da varsaymak gerekiyor: imzalanmaması gereken bir görüntüyü imzalaması veya doğrulanması gereken bir görüntüyü reddetmesi mümkün. Asıl sınav, Apple’ın böyle durumlarda nasıl davranacağı olacak. Bir diğer soru da şirketin, hizmetin kârlılığından veya ne kadar benimsendiğinden bağımsız olarak sistemi süresiz biçimde işletmeye devam edip etmeyeceği.
Apple’ın, kullanıcı gizliliği ve güvenliğinden taviz vermesi istendiğinde ABD ve Birleşik Krallık gibi güçlü devletlerle karşı karşıya geldiği örnekler bulunuyor ve şirket telefonlarda kullanılabilen en kapsamlı güvenlik modlarından bazılarını sunuyor. Ancak geçmişi tamamen sorunsuz değil. Apple, Çin yasalarına uymak amacıyla ülkedeki kullanıcılarının iCloud verilerinin kontrolünü yerel bir yapıya devretmişti. Reuters’ın aktardığına göre bu adım Çin hükümetinin “mesajlara, e-postalara ve diğer verilere çok daha kolay erişmesini” sağlayabilecek nitelikteydi.
Dikkat çekici biçimde Reference Image özelliği Çin’de kullanılamıyor. AB’de de başlangıçta sunulmuyor. Apple, şu anda iOS üzerinde kendi hizmetlerine ne ölçüde ayrıcalık tanıdığı konusunda birlikle bir anlaşmazlık yaşıyor; ancak şirket Reference Image özelliğini gelecekte AB’ye getireceğini söylüyor.
Tavuk-Yumurta Sorunu ve Apple
Son olarak birkaç noktayı düşünmeye değer. Bir şekilde doğrulanabilir fotoğrafların gerçekten kullanım alanı olduğu açık; özellikle gazetecilik kurumlarının değiştiği ve haberlerin hem profesyoneller hem de sıradan insanlar tarafından giderek daha fazla telefonlarla belgelendiği bir dönemde. Ancak bunun gerçekten ne kadar büyük bir fark yaratabileceğini de sorgulamak gerekiyor.
Nispeten düşük güven ortamında yaşıyoruz; büyük insan grupları en temel gerçekler üzerinde bile uzlaşamayabiliyor. İnsanların görüntülere güvenememesi özellikle geniş ölçekte ciddi bir sorun olsa da, rahatsız edici olduğu için somut kanıtların bile görmezden gelindiği çok sayıda örnek bulunuyor.
Bu, Apple’ın sahip olduğu tüm teknik uzmanlığa rağmen tek başına çözebileceği bir sorun değil. Zaten bu sorumluluğu hâlihazırda olduğundan daha fazla özel bir şirkete devretme fikri de rahatsız edici olabilir. Ancak görüntülerin yeniden güvenilir kabul edildiği bir noktaya dönmenin zor olacağını da düşünüyorum; çünkü burada bir tavuk-yumurta sorunu var. Reference Image veya Content Credentials gibi sistemleri, bir görüntünün sahte olup olmadığının göstergesi olarak kullanabilmek için önce gördüğümüz gerçek görüntülerin büyük bölümünde bu sistemlerin bulunması gerekiyor. Bu teknolojiler belirli bir görüntünün özgünlüğünü “kanıtlayabilir”; ancak şu anki sınırlı kullanım oranları nedeniyle sahte görüntüleri belirlemekte pek etkili değiller.
Bugün bir düğmeye basıp iPhone’larla çekilen tüm fotoğrafları görüntülendikleri her platformda kolayca doğrulanabilir hale getirebilsek bile — ki şu anda çok daha yaygın biçimde benimsenmiş Content Credentials için bile bu kesinlikle mümkün değil — bunun gerçekten anlamlı hale gelmesi muhtemelen geniş çaplı toplumsal değişimler gerektirecek. Bu da Apple’ın kontrol edebileceği bir şey değil. Ancak mevcut durumda gazetecilerin ve vatandaşların görüntülerinin gerçek olduğunu kanıtlamaya çalışırken kullanabileceği en azından bir araç daha var… Tabii görüntüleyenlerin sisteme güvenmesi ve görüntüyü doğrulamak isteyenlerin yeterince yeni Apple cihazlarına sahip olması koşuluyla.
* Herhangi bir fotoğraf ne kadar “doğruluk kaynağı” olabilirse o kadar. Fotoğraflar belirli bir anda ne olduğunu gösterebilir; ancak yine de fotoğrafçının veya görüntüyü paylaşan kişi ya da kuruluşun, fotoğrafın bağlamı konusunda dürüst olduğuna güvenmeniz gerekir.